


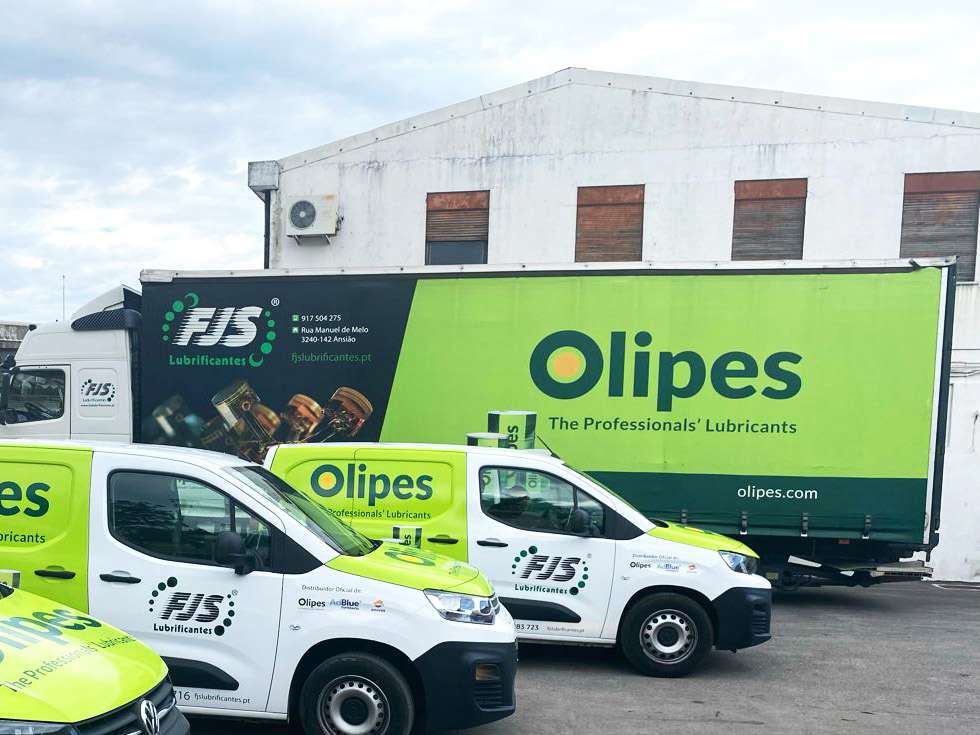
- SafePay continúa su ‘cibertour’ por España, atacando a todo tipo de empresas de la piel de toro sin discriminar por industria o tamaño. En esta ocasión la banda de ransomware ha fijado su objetivo en Olipes.
El post se publicó en el sitio de la banda el pasado día 19, dando a la compañía solo tres días para el pago del rescate. La cifra que ha exigido el actor de amenazas no ha trascendido públicamente.
Olipes es una empresa fundada en 1993 y con sede en Campo Real (Madrid). Está especializada en el desarrollo y la fabricación de lubricantes, grasas industriales, refrigerantes, líquido de frenos y otros productos petroquímicos de rendimiento. La firma cuenta con un catálogo de más de 2.500 referencias de artículos y exporta productos a 45 países.
Además de trabajar para múltiples industrias, como la de automoción, transporte, agricultura, minería, maquinaria pesada y fabricación industrial, destaca por contar con plantas gigantescas, sistemas logísticos automatizados y laboratorios de investigación.
Desde Escudo Digital nos hemos puesto en contacto con la compañía para confirmar el incidente y saber las medidas que ha tomado la empresa. Actualizaremos la información si recibimos noticias de ella.
Una de las bandas de ransomware más infames
SafePay es un grupo de ransomware que comenzó a detectarse en torno a finales de 2024 y que en muy poco tiempo ha escalado hasta convertirse en uno de los actores de amenazas más activos, con cientos de incidentes atribuidos desde su nacimiento.
Su modus operandi se basa en la doble extorsión. Además, la banda destaca por la velocidad de sus intrusiones, con casos en los que el cifrado se produce en menos de 24 horas desde el acceso inicial, y por el uso combinado de técnicas técnicas y de ingeniería social para maximizar el impacto del ataque.
En cuanto a los sectores objetivo, el grupo muestra una preferencia por la industria manufacturera, la sanidad, la educación, los servicios empresariales y los proveedores tecnológicos. Su actividad se concentra principalmente en EE.UU. y Europa occidental, con presencia también en otros países como Canadá o Australia.
Entre sus víctimas más destacados estuvo el del distribuidor tecnológico Ingran Micro (que afectó a 42.000 personas) y el de Conduent, una gran empresa estadounidense de servicios tecnológicos y gestión de datos para administraciones públicas y compañías privadas.
En el ámbito sanitario sería responsable del ataque contra Waterford Surgical Center, un centro quirúrgico especializado en EE.UU., y de Medical Research, una empresa argentina de diagnóstico médico.
Respecto a España, SafePay habría tenido varias víctimas patrias. La última de ellas estuvo en su punto de mira hace solo unos días: Serveis Médics Penedés (SMP), un grupo sanitario privado que ofrece atención médica de proximidad en las comarcas del Penedés y el Garraf.
El grupo de ransomware, además, ha atacado a varias organizaciones de nuestro país, como Cámara de Valencia, Avance Agrícola SL, Solge, Grupo Azpiara y la firma del sector metalúrgico Estrumar.



Deja una respuesta