


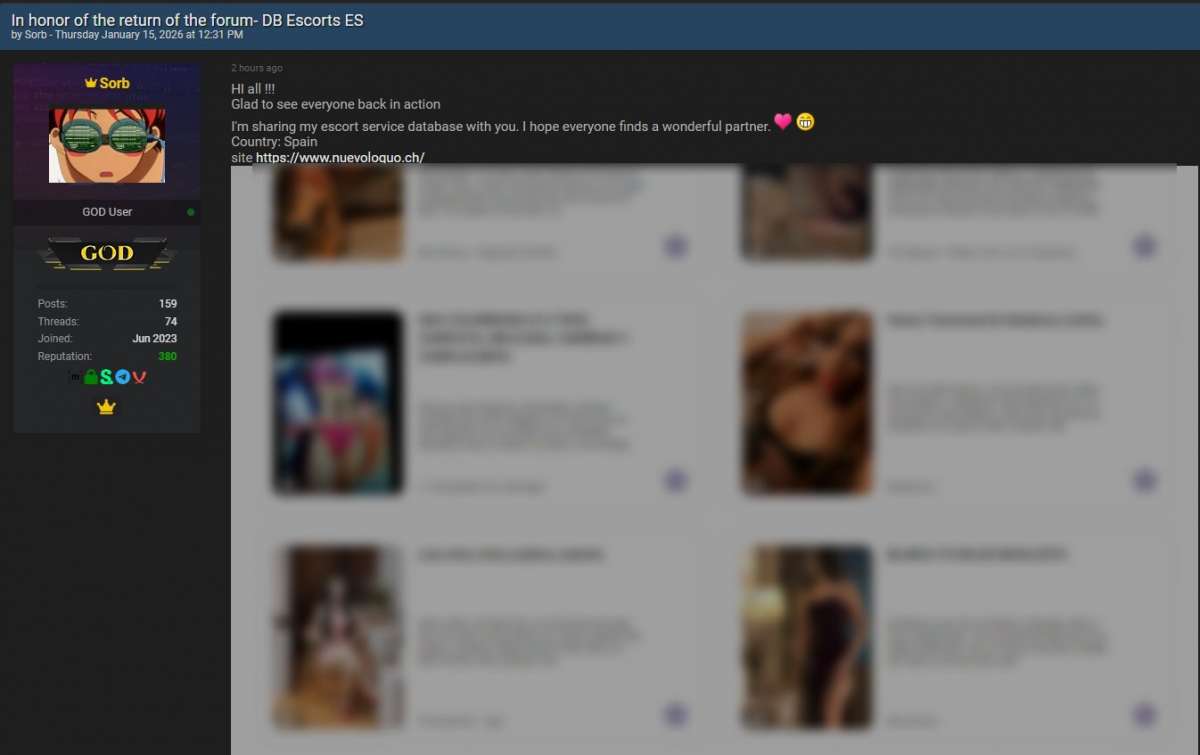
Un actor de amenazas que se autodenomina ‘Sorb’ ha publicado en un foro de la dark web un post en el que asegura haber pirateado a al portal de anuncios clasificados para adultos NuevoLoquo.
«Estoy compartiendo mi base de datos de escorts con vosotros. Espero que todo el mundo encuentre una compañera maravillosa», señala.
Se trata de una de las páginas de búsqueda de prostitutas y acompañantes más usadas en nuestro país, recibiendo decenas de miles de visitas mensuales. Hay que dejar claro que este servicio no es lo mismo que el Loquo original, que fue una plataforma de clasificados adquirida y absorbida por eBay/Kijiji en su día.
Un informe publicado por el Ministerio de Igualdad señalaba que NuevoLoquo era una de las webs más visitadas en su categoría en el período de junio a septiembre de 2023, con alrededor de 14 millones de visitas en dicho intervalo.
Creado en 2011 este servicio, pese a operar en España, cuenta con un dominio suizo y un procesador de datos también en este país: una empresa llamada PM-Sol Services. En cuanto al responsable del sitio, según Whois, este sería Carlos Díaz de Neira, quien aparece como contacto administrativo, registrante y contacto técnico.
«En PM Sol nos comprometemos a mantener la información que nos facilite en la más estricta confidencialidad, evitando su acceso no autorizado, manipulación, pérdida, destrucción o robo. Para ello, aplicamos las medidas de seguridad establecidas por la normativa aplicable, así como todas aquellas que nuestros medios y moderna tecnología nos permiten», recoge la política de privacidad de la web.
«Protegemos los datos personales mediante medidas de seguridad técnicas y organizativas adecuadas y los almacenamos en servidores seguros. El sitio web está protegido contra la manipulación mediante las medidas habituales del estado de la técnica y contra el acceso, la modificación o la distribución por parte de personas no autorizadas», añaden.
¿Datos de usuarios o de profesionales del sexo?
Por ahora se desconoce si los datos realmente se han obtenido mediante un ciberataque o simplemente se han obtenido haciendo scraping masivo.
Más allá del mensaje publicado por el pirata informático tampoco está muy claro si los datos que se han obtenido pertenecen a consumidores de prostitución o a trabajadoras sexuales que se anuncian en la plataforma.
El nombre “Sorb” ha surgido en distintos informes de inteligencia sobre ciberamenazas, donde se le vincula con la venta de bases de datos supuestamente obtenidas de manera ilegal de diversas entidades y plataformas.
Según estos documentos, Sorb afirma comercializar información de distintas organizaciones y servicios en la dark web, incluyendo supuestas filtraciones de compañías como The Platform Group, Agency 404, TCobro o sistemas de gestión de clientes relacionados con ESnkrs.
Otros informes señalan que este actor de amenazas ha reclamado la venta de datos de múltiples entidades, aunque buena parte de estas referencias provienen de agregadores o canales que monitorizan filtraciones en foros y mercados clandestinos, por lo que no siempre es posible verificar de manera independiente la autenticidad de sus afirmaciones.
Desde Escudo Digital hemos escrito al email de contacto y el administrador del sitio para confirmar si se ha producido una brecha de seguridad y saber qué medidas está tomando la compañía en este momento. Actualizaremos la noticia en el caso de recibir respuesta.



Deja una respuesta