


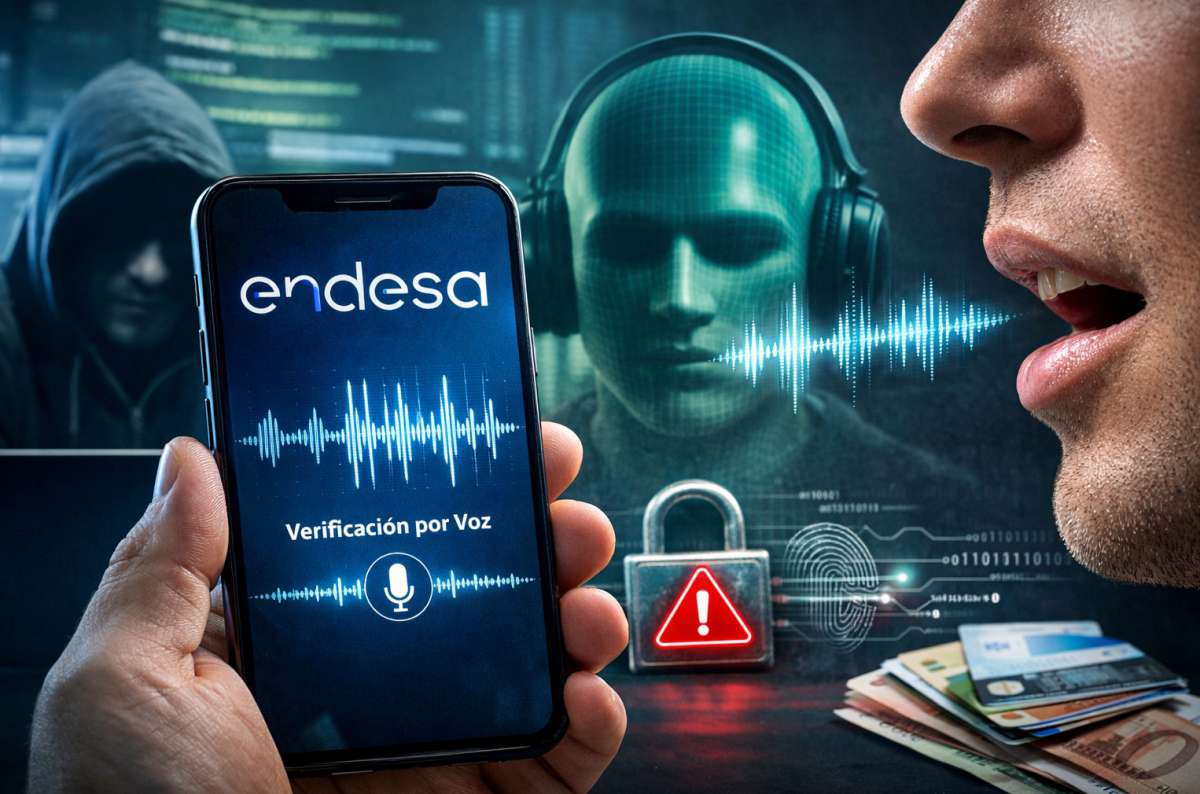
El teléfono de atención al cliente que Endesa ha ofrecido a los afectados de su brecha de seguridad y consiguiente filtración de datos -adelantada por Escudo Digital– proporciona a los usuarios una posibilidad que puede abrir la puerta a nuevos fraudes y suplantaciones de identidad.
Se trata de la autenticación por voz, un método que actualmente es fácilmente ‘superable’ por parte de los piratas informáticos, debido al auge de las tecnologías de inteligencia artificial generativa y los deepfakes de audio.
A partir de ahora, cuando nos llames, puedes verificar tu identidad solo con tu voz, sin necesidad de facilitar tus datos otra vez. Endesa Energía asociará tu huella vocal a tu cuenta de cliente para facilitar el proceso», señala el contestador automático que puede escucharse cuando estás en espera.
«Si eres el titular del contrato y deseas activar el servicio de reconocimiento por voz di ‘De acuerdo’, añade.
Veridas, la firma que ha suministrado la tecnología a Endesa, asegura en su página que gracias a esta herramienta ha acortado de 40 a tres segundos la verificación de identidad y que 200.000 clientes han aceptado ya su uso.
«El proceso de autenticación de clientes era lento y engorroso, requiriendo que los clientes respondieran múltiples preguntas de seguridad o recordaran contraseñas. Esto resultaba en largos tiempos de espera y una experiencia de usuario frustrante», señalan desde Veridas.
Además, el proveedor tecnológico afirma que «el antiguo sistema de verificación basado en preguntas y contraseñas presentaba vulnerabilidades de seguridad, aumentando el riesgo de fraude y suplantación de identidad», obviando que este nuevo método también está sujeto a hackeos y accesos no autorizados por parte de los cibermalos en una época en la que los deepfakes de audio están a la orden del día.
Todas estas firmas de voz estarían almacenadas «encriptadas», según recoge la candidatura de la energética en la X Edición e los premios enerTIC Awards. En la misma Endesa presume de que con la identificación del cliente por su voz se «garantiza la seguridad, impidiendo la suplantación del cliente».
Aunque se comenzó a implementar en pruebas en 2021 la característica se presentó en mayo de 2023, junto a otras entidades como BBVA y Mutua Madrileña, que también adoptaron la solución. En aquel momento las tecnologías de IA para clonar e imitar voces no estaban tan avanzadas como ahora.
Las falsificaciones de voz son un riesgo real
«Tras el revuelo generado por la filtración de datos en Endesa, y la sorpresa de escuchar en su teléfono de atención al cliente un mensaje que invita a registrarse con la voz para no tener que dar datos ni contraseñas, se ha abierto un debate necesario. La verificación por voz se ha popularizado porque permite identificarse en cuestión de segundos y sin preguntas adicionales. Pero el panorama ha cambiado: la proliferación de falsificaciones de voz, elaboradas con apenas unos segundos de audio, ha convertido la suplantación en un riesgo real», comenta para Escudo Digital Víctor Santamaría, experto en ciberseguridad de Scutson.
Santamaría asegura que la voz, aunque sea un rasgo biométrico, es «relativamente fácil de replicar». Se trata de «un factor débil frente a la huella dactilar o el reconocimiento facial y si se ve comprometido no puede modificarse como una contraseña. Lo que ahorra tiempo y esfuerzo puede convertirse en un atajo para el fraude si no se acompaña de medidas adicionales», añade.
De la misma opinión es Luis Corrons, Security Evangelist de Gen. «El reto de la autenticación por voz hoy no es que sea inútil, es que como factor único ya no es suficiente. Hoy en día el clonar una voz con IA es algo fácil y al alcance de cualquiera, lo que hace que cualquier sistema que se base solo en ‘la voz’ pueda ser atacable. Al mismo tiempo, basarse en datos como DNI, teléfono o dirección tampoco es una garantía, porque esos datos se filtran con frecuencia», explica para este medio.
Santamaría puntualiza que las organizaciones que apuestan por esta tecnología disponen hoy de «defensas más sofisticadas que no dependen de la simple coincidencia de una huella vocal. Hay algoritmos capaces de detectar microvariaciones e inconsistencias en la señal acústica para distinguir entre una voz auténtica y un audio manipulado. En lugar de comprobar ‘si se parece’ buscan indicios de generación o inyección, analizando la dinámica, los espectros de frecuencia y las irregularidades introducidas por la tecnología».
No obstante, el experto aconseja que lo prudente es no fiarlo todo a un único factor de autenticación: «La voz puede ser una pieza dentro de un modelo de defensa en profundidad, reforzado con señales de contexto —desde dónde se hace la llamada, qué dispositivo se usa—, verificaciones dinámicas y un segundo factor cuando la operación sea sensible».
De la misma opinión es Corrons, quien cree que la clave es el enfoque multifactor y por niveles de riesgo. «Identificarte puede hacerse por voz o por datos, pero para operaciones sensibles (cambios de datos, altas, gestiones con impacto económico) debería exigirse un segundo factor, por ejemplo algo que tienes (confirmación en app, OTP a un canal ya verificado) o algo que sabes (PIN), según el caso», concluye.



Deja una respuesta