


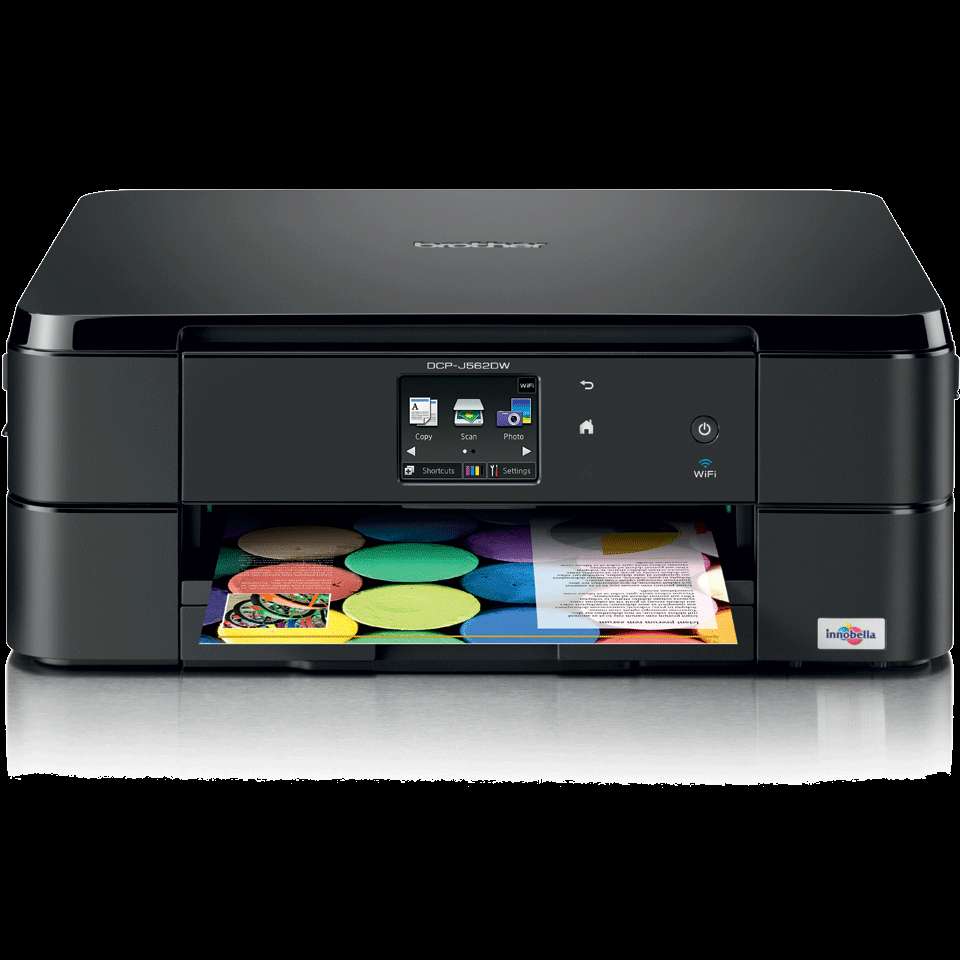
Un grupo de investigadores de seguridad ha descubierto un fallo serio en cientos de impresoras de la marca Brother (junto con algunos modelos de Fujifilm, Toshiba y Konica Minolta) que permite a atacantes conocer y generar la contraseña predeterminada de administrador sin necesidad de acceso físico ni de autenticación previa.
La vulnerabilidad tiene su raíz en la lógica de generación de contraseñas utilizada en la fabricación de hardware y, por lo tanto, cualquier dispositivo fabricado antes de su descubrimiento tendrá contraseñas predecibles a menos que los usuarios las cambien.
Esto supone que no se pueden parchear para resolver el problema. Así, la única manera es cambiar la contraseña inmediatamente.
Las impresoras generan su clave inicial automáticamente, siguiendo un algoritmo débil que se basa en el número de serie del equipo.
Si los cibermalos logran descubrir dicho número la contraseña empleada se puede recrear y acceder al panel de administración del dispositivo.
¿Qué pueden hacer los cibermalos?
A través de ese acceso los atacantes pueden cambiar la configuración de la impresora, ver documentos almacenados y hasta tomar el control para llevar a cabo ataques dentro de la red.
«Brother ha indicado que esta vulnerabilidad no se puede remediar por completo en el firmware y ha requerido un cambio en el proceso de fabricación de todos los modelos afectados», señala Rapid7 sobre CVE-2024-51978.



Deja una respuesta