


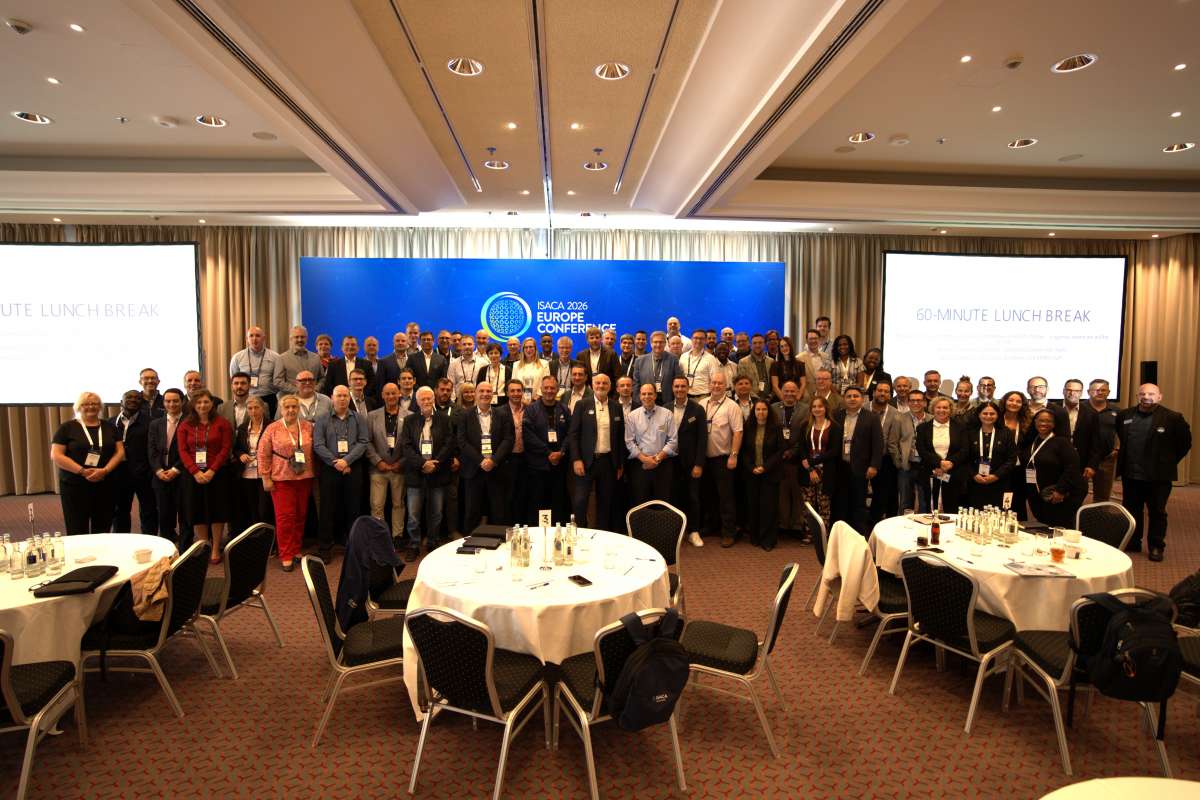
La inteligencia artificial (IA) está transformando las organizaciones a un ritmo que pone a prueba sus mecanismos de supervisión y control. Su adopción exige gestionar sus riesgos y garantizar un uso seguro y responsable de la tecnología, mientras la regulación europea endurece las obligaciones en materia de gobernanza y resiliencia operativa. Con este telón de fondo, ISACA –siglas de su denominación en inglés, Information Systems Audit and Control Association, Asociación de Auditoría y Control de Sistemas de Información– ha celebrado su conferencia europea 2026, que ha tenido lugar en Múnich del 7 al 9 de octubre.
El encuentro ha reunido a más de 50 ponentes internacionales en un programa de más de 40 sesiones sobre gobernanza de la IA, ciberresiliencia y confianza digital, entre otras cuestiones. La amplitud de la agenda, con hasta cuatro sesiones simultáneas, ha obligado a los asistentes a elegir entre diferentes propuestas de interés, como ha comprobado de primera mano Escudo Digital durante su cobertura presencial del evento. En esta primera entrega recogemos las principales aportaciones de las charlas a las que asistimos el miércoles.
Gestionar el riesgo sin perder de vista la producción
La ponencia inaugural corrió a cargo de Henry Ajder, a quien ISACA presenta como uno de los principales expertos mundiales en IA generativa, deepfakes y medios sintéticos. Asesor de instituciones como el Foro Económico Mundial y la Comisión Europea, Ajder abordó cómo deben prepararse las organizaciones para la próxima ola de innovación en IA, manteniendo la confianza, la resiliencia y una gobernanza responsable.
La primera sesión que Escudo Digital pudo seguir íntegramente fue la ofrecida por Manuel Blessing, especialista en ciberseguridad en el sector del automóvil, y Fino Scholl, director general de Swiss GRC Germany. En su ponencia, titulada «Entre la regulación y la realidad: por qué la gobernanza de la ciberseguridad basada en riesgos está cambiando las reglas del juego para una industria resiliente», repasaron las normas y los marcos que impulsan este enfoque, como la directiva NIS2 y el Reglamento de Ciberresiliencia. Los ponentes defendieron que las decisiones de seguridad deben basarse en los riesgos reales de cada organización y tener en cuenta el impacto de esas decisiones en la actividad.
«La gestión del riesgo de ciberseguridad ya no es un ejercicio puntual de comprobación de requisitos; es un estado operativo continuo», resumía una de las diapositivas de la presentación. Blessing y Scholl subrayaron que el objetivo debe ser integrar esa gestión en el funcionamiento cotidiano de la empresa, con medidas proporcionadas, resultados medibles y evaluaciones automatizadas.
Para ilustrarlo, compararon dos respuestas ante una vulnerabilidad en un entorno industrial. Instalar de inmediato una actualización puede corregir el fallo, pero también detener la producción o generar incompatibilidades con el software de control. En el supuesto presentado, esta decisión provocaba una parada de tres horas y un coste superior a 10.000 euros.
La alternativa consistía en evaluar si la vulnerabilidad podía explotarse realmente, quién tenía acceso al sistema y qué consecuencias tendría detenerlo. En el ejemplo, el sistema operaba en una red aislada y la probabilidad de que un atacante accediera a él era mínima. Por ello, proponían reforzar los cortafuegos y la supervisión, y programar la actualización para la siguiente ventana de mantenimiento, tres meses después. Según los ponentes, esta respuesta cumplía las exigencias regulatorias al identificar y evaluar el riesgo y adoptar controles proporcionados que permitían mantener la actividad.
Resiliencia en la era de la IA
La segunda sesión, a cargo de Ramona Ratiu, responsable del programa de pruebas de ciberresiliencia de Zurich Insurance, llevaba por título «Resiliencia en la era de la IA: cuando la confianza se convierte en la superficie de ataque». La ponente explicó cómo la inteligencia artificial permite explotar las debilidades humanas de forma más rápida, barata y convincente mediante voces clonadas, identidades falsas o mensajes que aparentan proceder de una fuente legítima.
La presentación partió de varios ejemplos de ataques impulsados por IA, desde fraudes del CEO a estafas con falsas ofertas de trabajo. Ratiu destacó la evolución de sus capacidades ofensivas: de la redacción de correos de phishing en 2023 y 2024 a la generación de código malicioso y falsificaciones audiovisuales en 2025. Para 2026, describió un escenario en el que la IA descubre vulnerabilidades, opera malware, mientras sus agentes ejecutan ataques y toman decisiones tácticas, con una participación cada vez más autónoma. En paralelo, los propios sistemas de IA se convierten en superficies de ataque.
Según la ponente, cada vez más ataques explotan identidades, la confianza de las víctimas o la toma de decisiones, en lugar de limitarse a aprovechar vulnerabilidades. Además, advirtió que los atacantes cada vez hackean menos y recurren más a credenciales robadas para acceder a los sistemas como usuarios legítimos. «Las credenciales pueden ser más peligrosas que el malware porque permiten acceder a la información», señaló.Ante este panorama, Ratiu remarcó que ya no basta con reaccionar a los ciberataques, sino que hay que anticiparse a ellos. En esta línea, distinguió entre la ciberseguridad, orientada a prevenir, detectar y responder a los ataques, y la ciberresiliencia, que exige demostrar la capacidad de seguir operando, tomar decisiones, recuperarse y adaptarse cuando las defensas se ven superadas.
Para comprobar esa capacidad, propuso ejercicios y simulaciones cada vez más realistas que involucren a la dirección y a las distintas áreas de la empresa. El objetivo es poner a prueba tanto los controles técnicos como la coordinación, la comunicación de crisis y la continuidad de los servicios esenciales. Entre los aspectos que pueden medirse figuran el tiempo que tarda la dirección en implicarse, la claridad sobre quién debe tomar las decisiones y la circulación de información clave entre equipos
Cuatro dimensiones para una gobernanza integral de las tecnologías emergentes
La tercera y última sesión del miércoles a la que asistió Escudo Digital fue la de Valerie Lyons, directora de operaciones de BH Consulting, titulada «Los cuatro guardianes del diseño de la gobernanza digital: privacidad, seguridad, ética y protección frente al daño».
Lyons explicó que cada dimensión responde a una pregunta diferente: qué datos pueden utilizarse y con qué finalidad; quién puede acceder al sistema, modificarlo o comprometerlo; si sus decisiones son aceptables y quién las supervisa; y qué daños físicos, psicológicos o sociales puede provocar. Sin embargo, advirtió que las organizaciones suelen priorizar la privacidad, impulsadas probablemente por las obligaciones establecidas en el RGPD, mientras que la seguridad, la ética y la protección frente al daño se abordan demasiado tarde o de manera inconsistente.
La directiva planteó este concepto de los cuatro guardianes como un modelo de gobernanza holístico para las tecnologías emergentes. Ninguna dimensión sustituye a las demás, sino que deben abordarse de forma conjunta desde el diseño. Un sistema puede respetar la normativa de protección de datos y estar protegido frente a ataques, pero aun así discriminar o causar daños.
Para evitar esos puntos ciegos, propuso asignar responsables en las cuatro áreas y reunirlos en un mismo órgano de gobernanza, con revisiones conjuntas desde el diseño y capacidad real para frenar el lanzamiento de un sistema si detectan riesgos que requieren medidas adicionales.



Deja una respuesta